Zorgplicht
Risico’s beoordelen, passende beveiligingsmaatregelen treffen en de werking daarvan blijven controleren.
NIS2-readiness · Cyberbeveiligingswet
NIS2 vraagt om meer dan alleen goede beveiliging. Het vraagt om aantoonbaar risicobeheer, heldere verantwoordelijkheden en een organisatie die voorbereid is op incidenten.
Vier belangrijke verplichtingen
De Nederlandse Cyberbeveiligingswet geeft invulling aan de Europese NIS2-richtlijn. Voor organisaties die onder de wet vallen, zijn deze vier onderwerpen belangrijk.
Risico’s beoordelen, passende beveiligingsmaatregelen treffen en de werking daarvan blijven controleren.
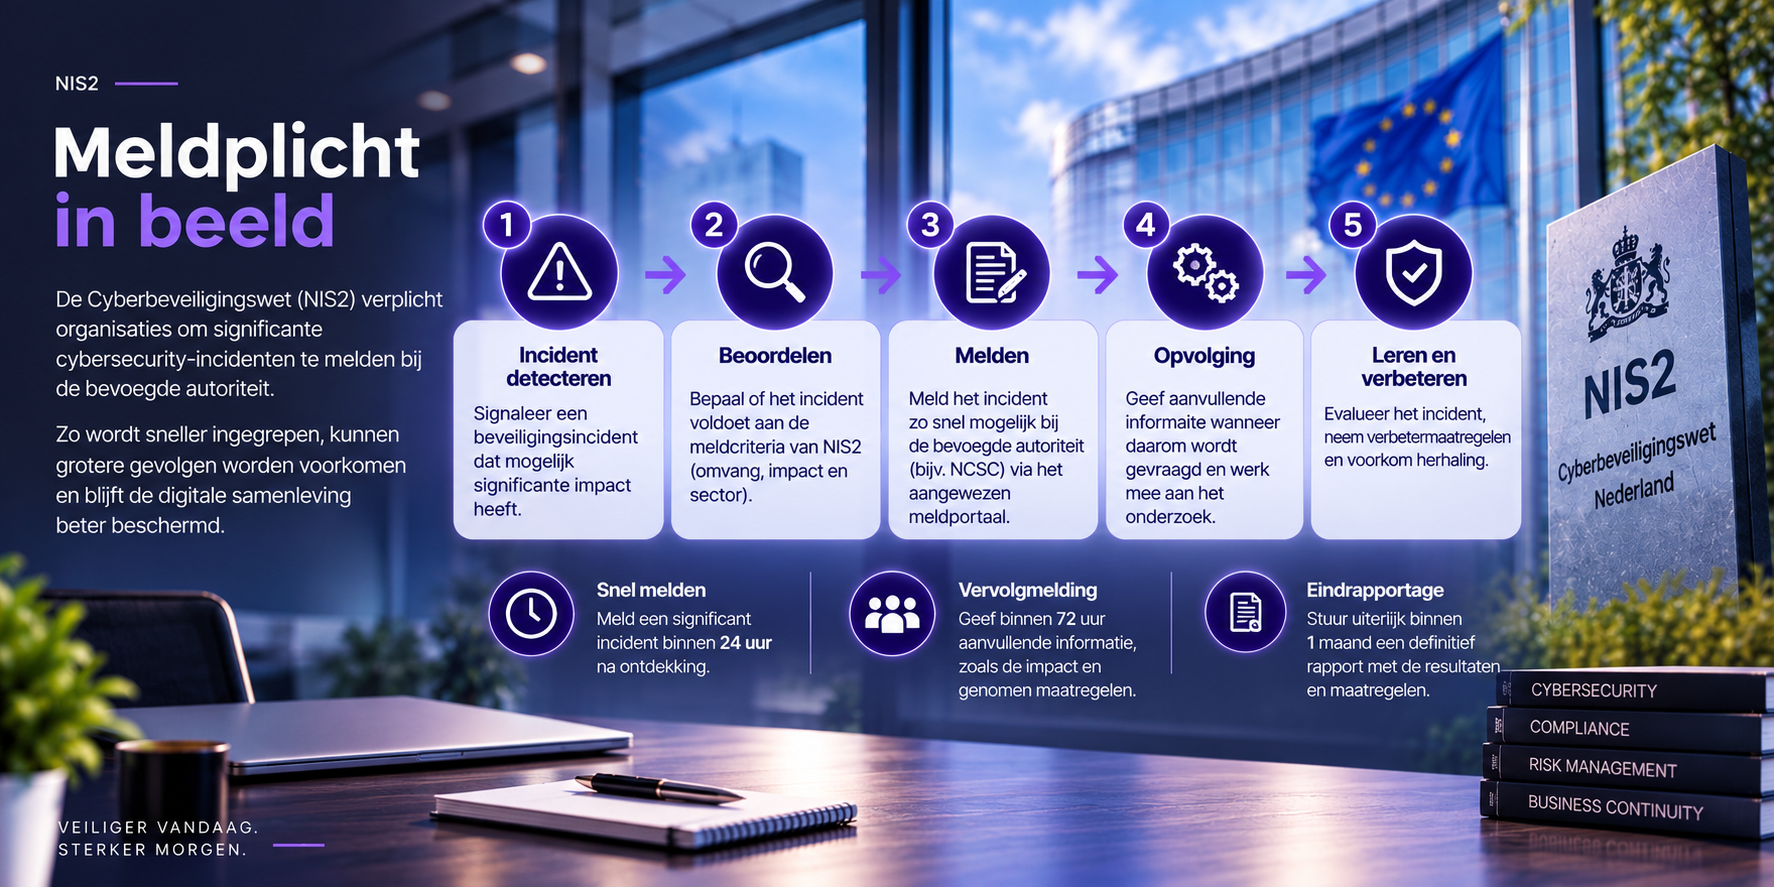
Significante incidenten tijdig melden volgens de toepasselijke wettelijke termijnen en procedures.
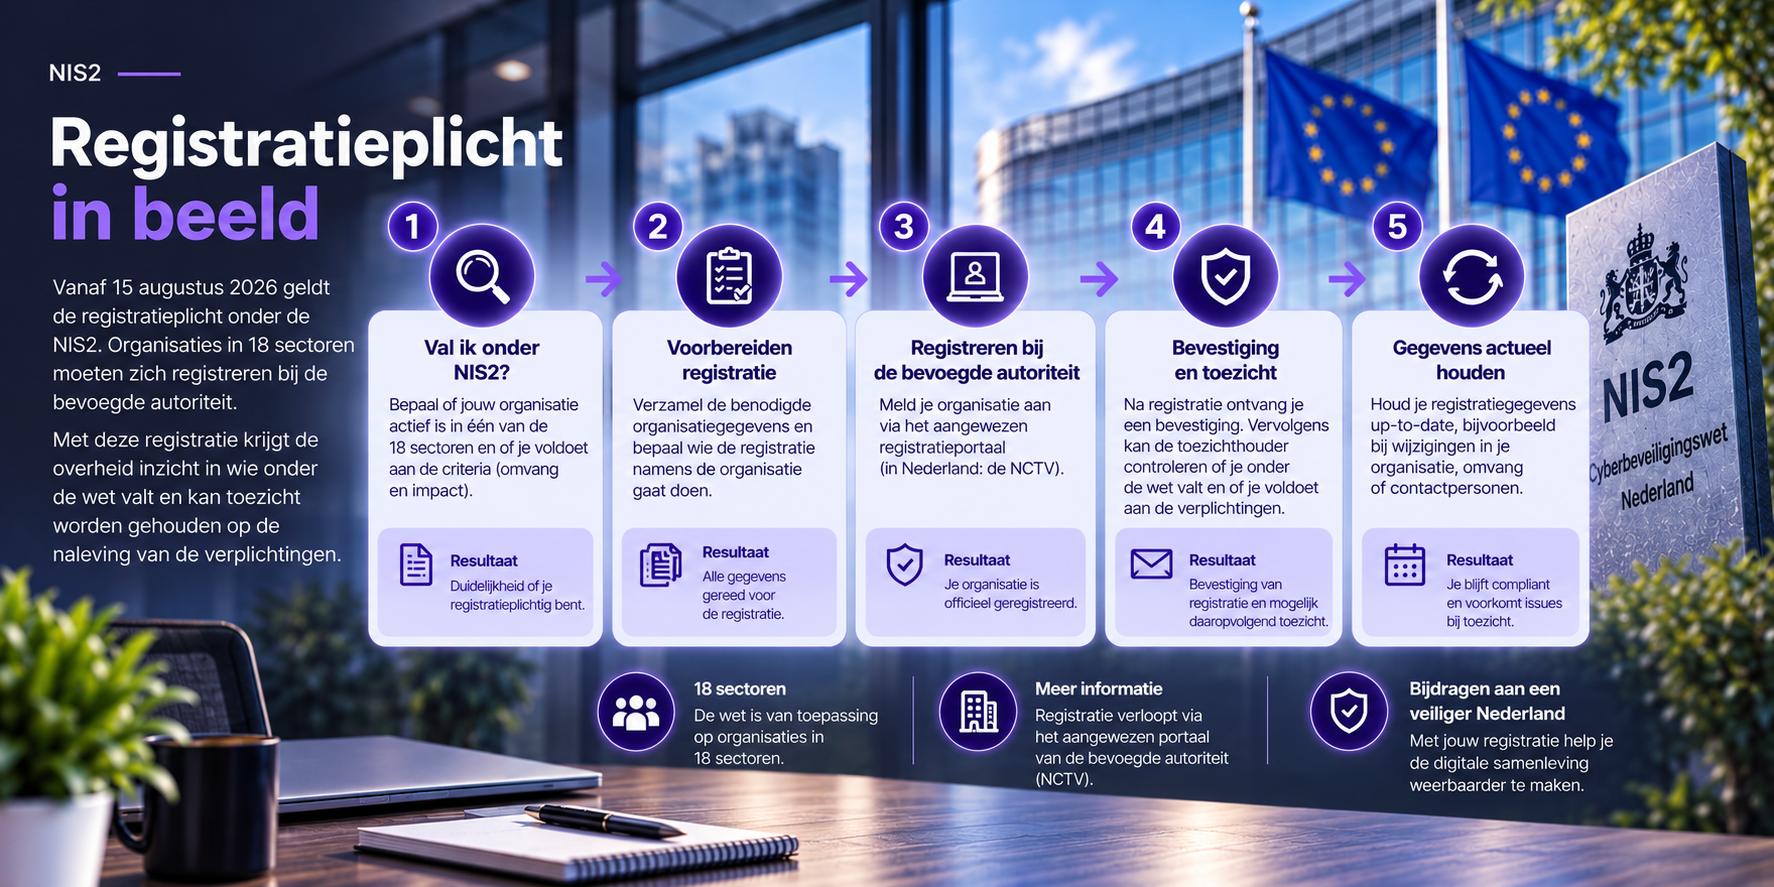
Waar de wet dit vereist: de organisatie registreren bij de daarvoor aangewezen instantie.
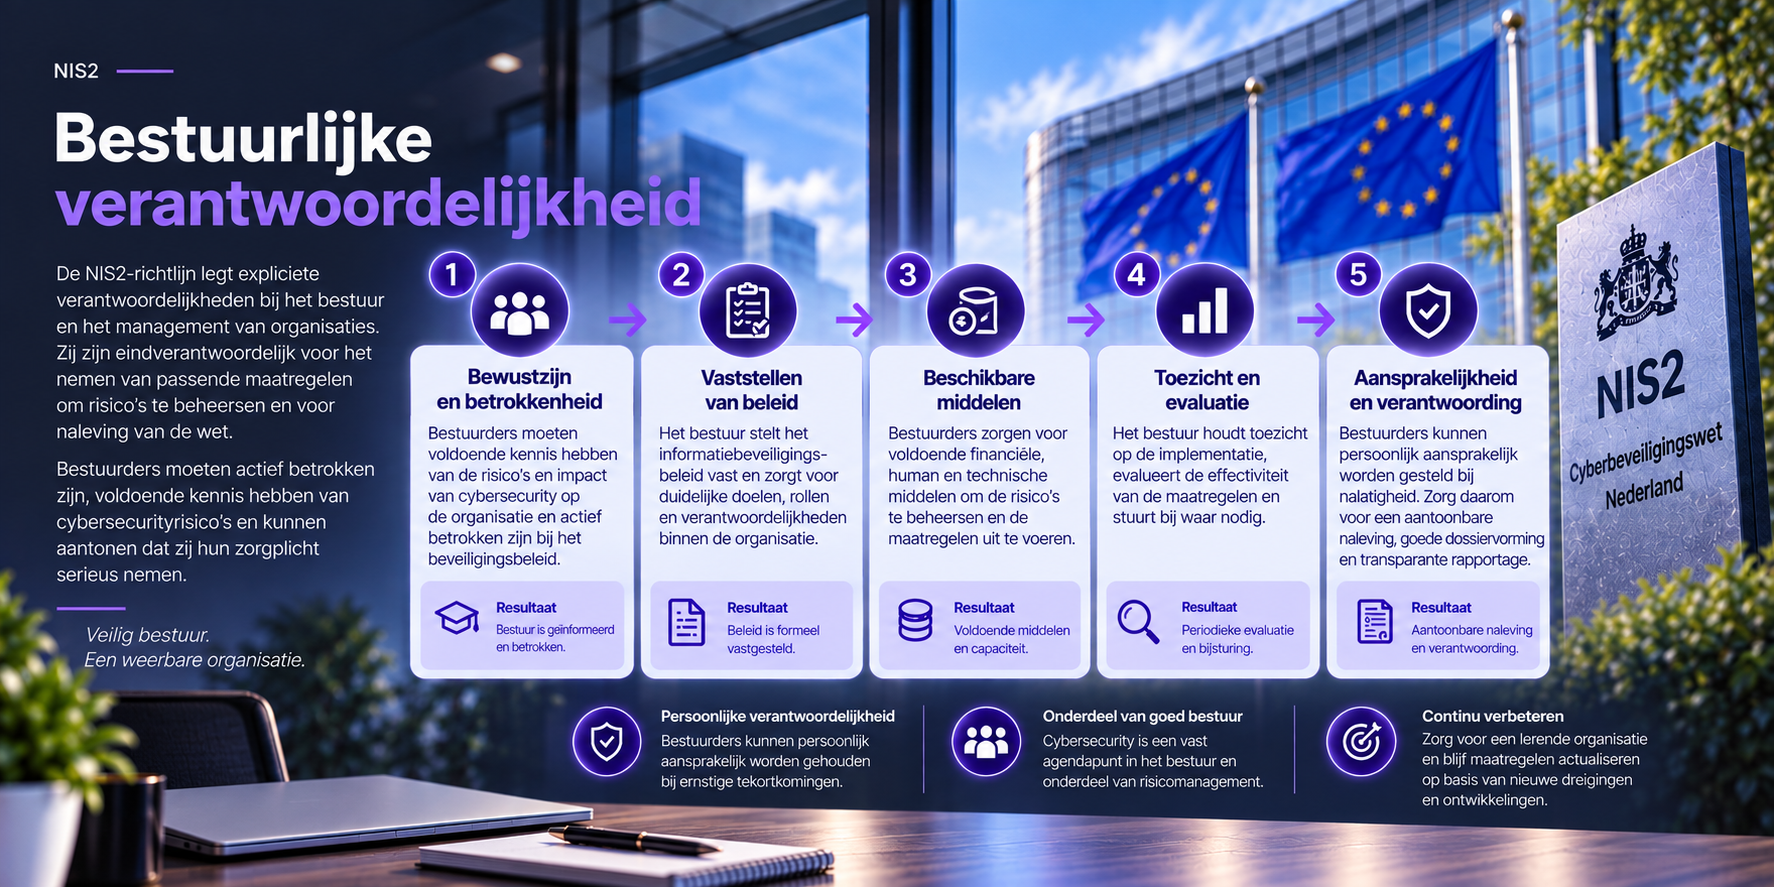
Het bestuur moet betrokken zijn bij risicobeheer, toezicht houden op maatregelen en voldoende kennis hebben van cybersecurity.
Eerst duidelijkheid
Of jouw organisatie onder NIS2 valt, hangt onder meer af van de sector, de omvang en de aard van de dienstverlening. Voor sommige organisaties gelden bijzondere regels.
Met onze NIS2-plichtcheck krijg je een eerste indicatie. Zo weet je welke vervolgstappen verstandig zijn.
De plichtcheck is een indicatie en vervangt geen juridische beoordeling.
Risicobeheersing
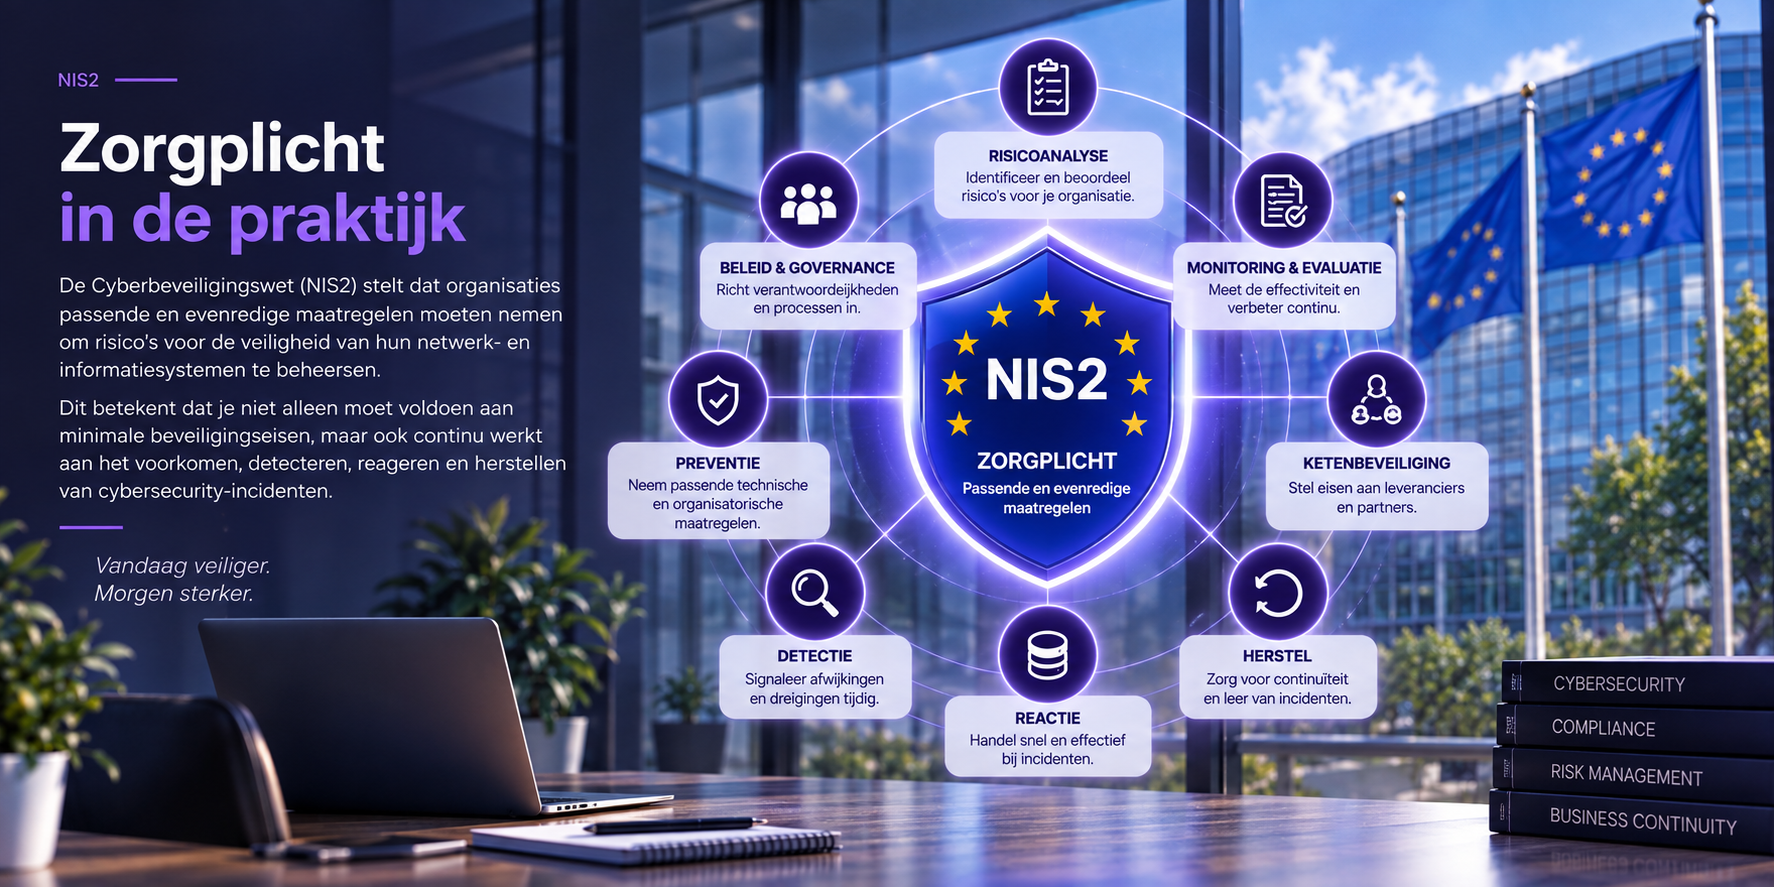
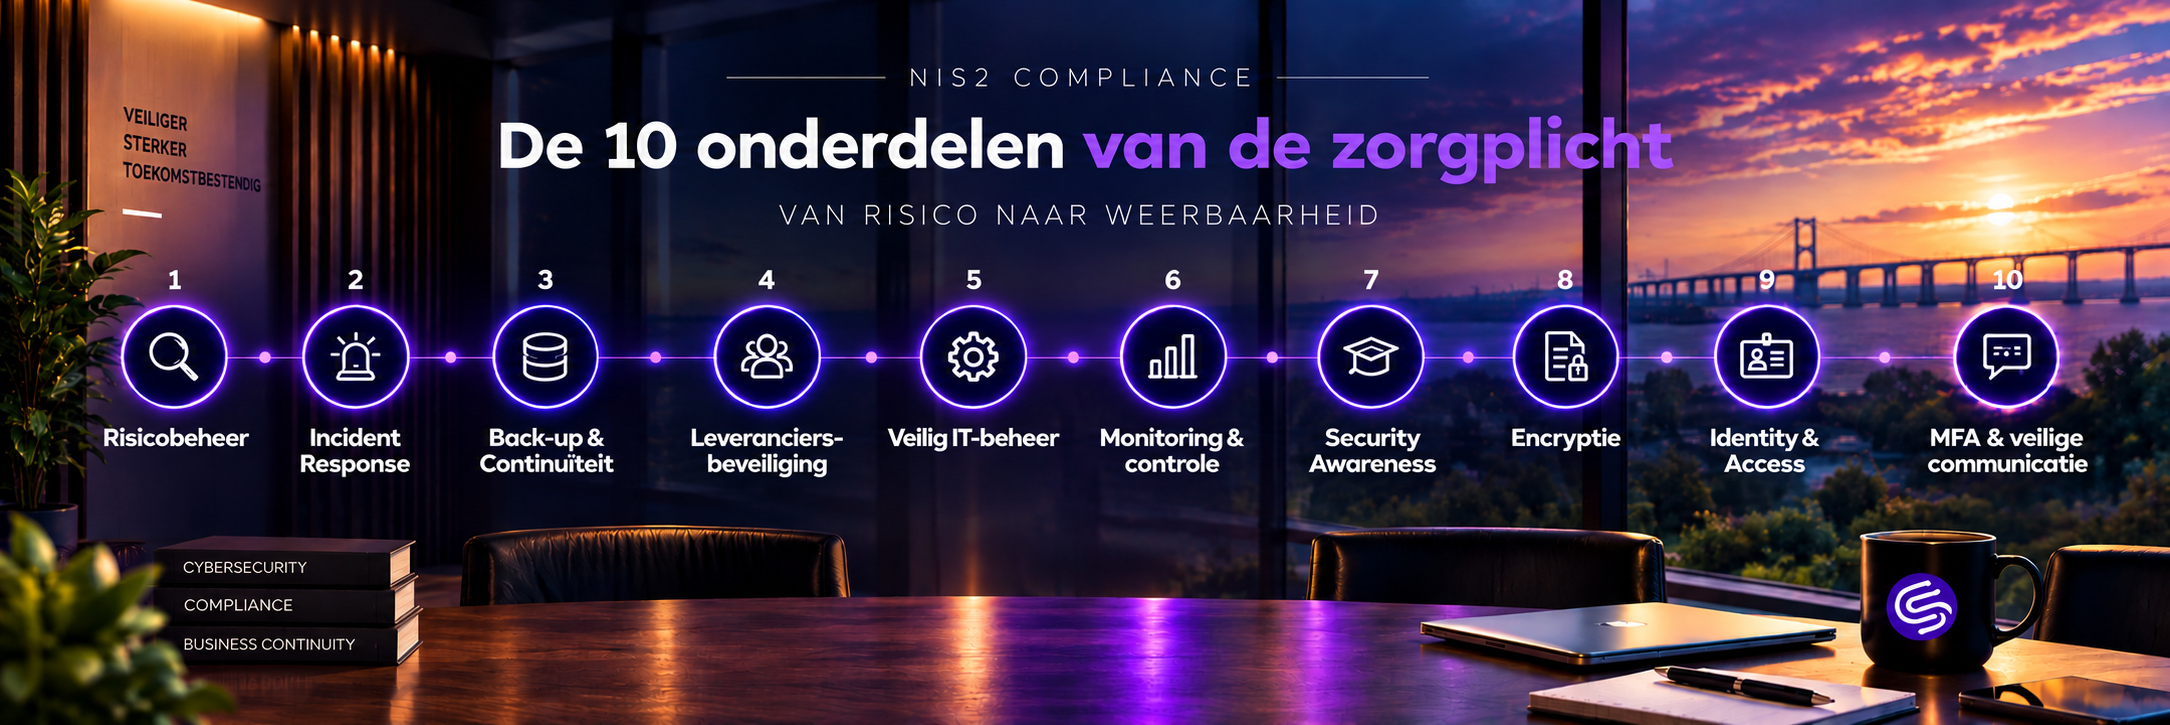
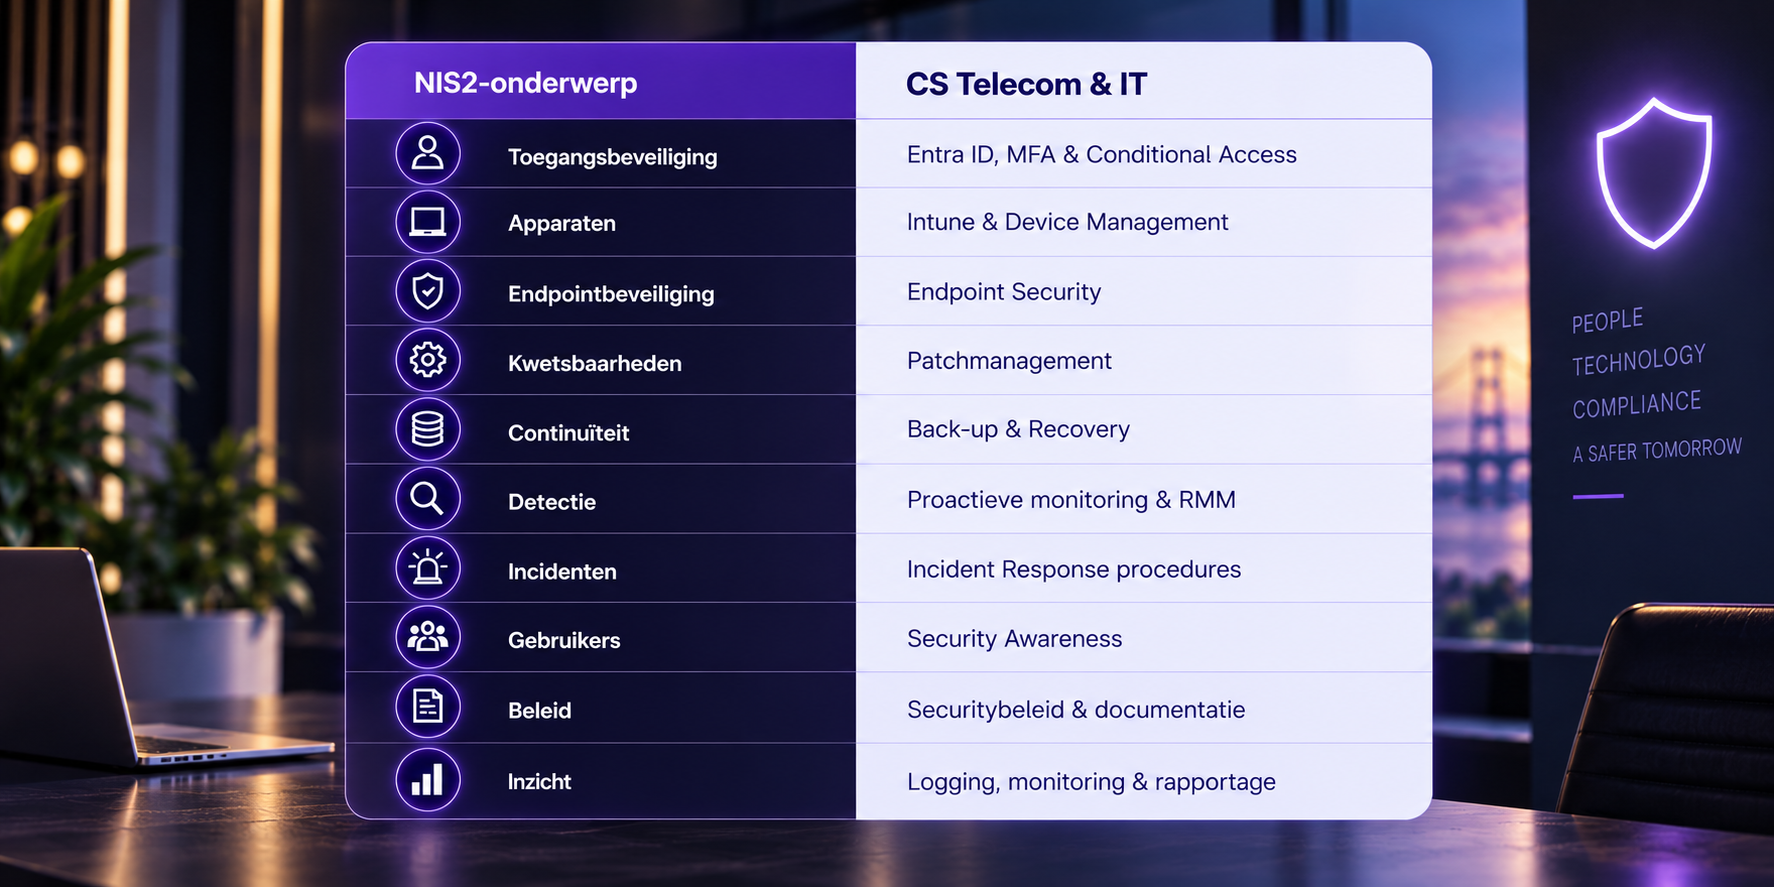
De zorgplicht omvat verschillende onderdelen van risicobeheersing: van incidentenafhandeling en bedrijfscontinuïteit tot leveranciers, toegangsbeveiliging en training. Onderstaande visual geeft ze overzichtelijk weer.
Van beleid naar praktijk
CS Telecom & IT vertaalt beveiligingseisen naar een samenhangende ICT-omgeving: beheerde werkplekken, identiteitsbeveiliging, endpointbescherming, netwerksegmentatie, monitoring en back-ups.
We helpen niet alleen met de techniek, maar ook met documentatie, processen en periodieke controles. Zo wordt beveiliging een doorlopend onderdeel van de dagelijkse bedrijfsvoering.
Mens · Proces · Technologie
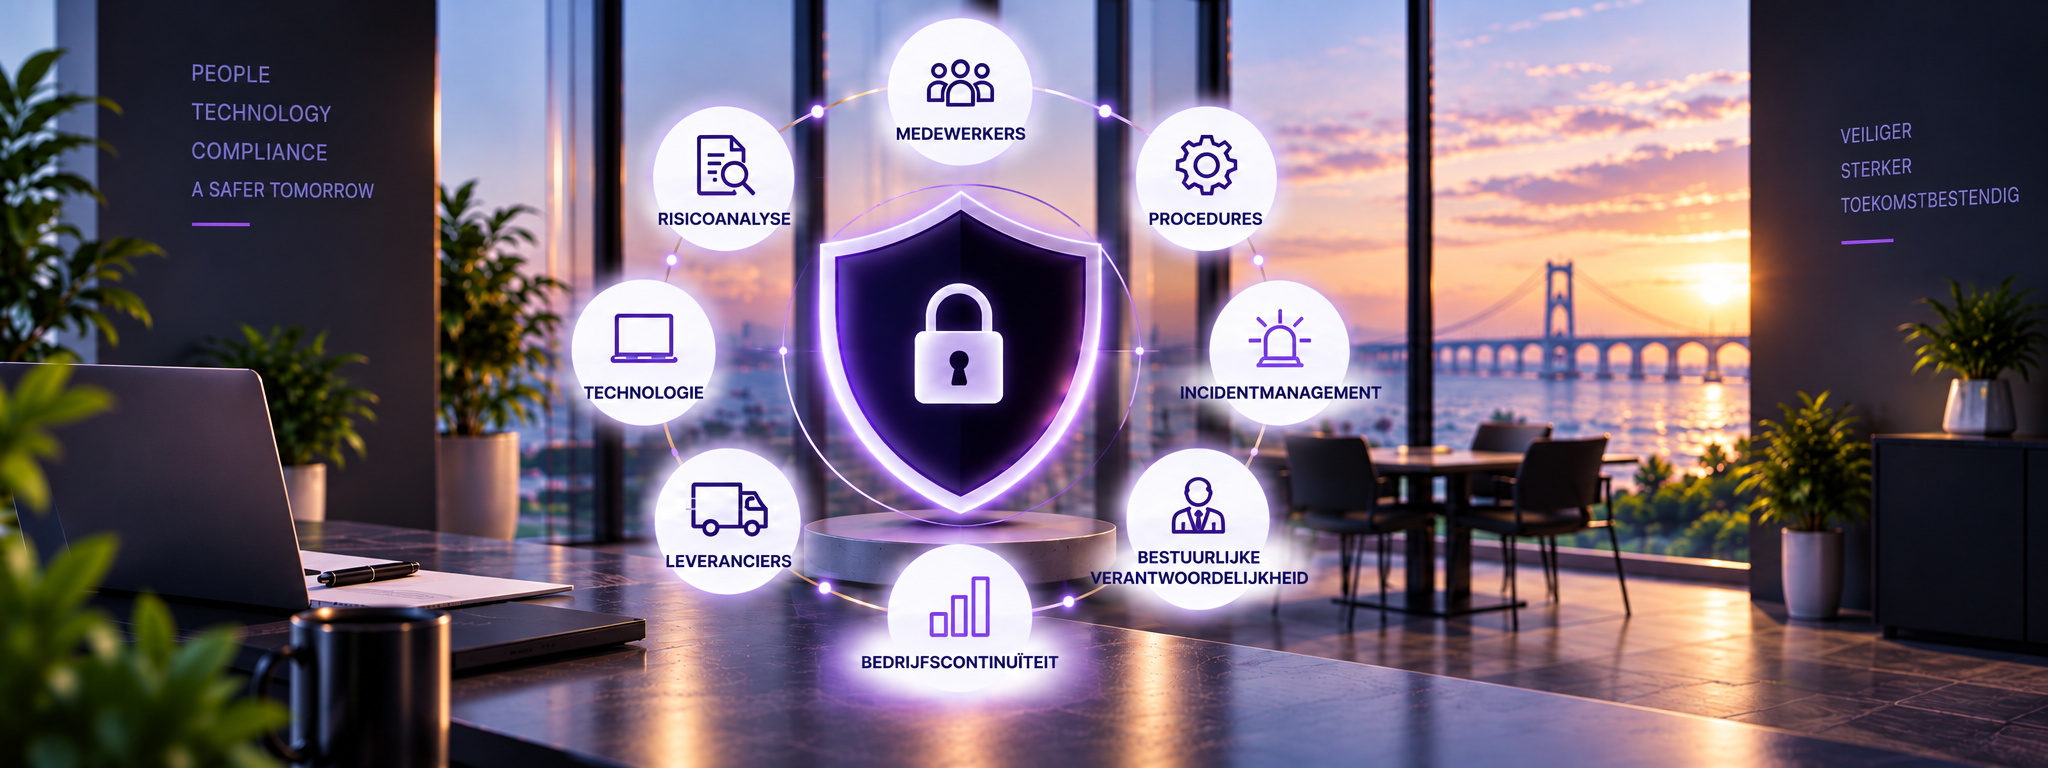
Een goed beveiligde omgeving begint bij bewustwording. Medewerkers moeten risico’s herkennen, weten wat ze moeten doen bij incidenten en veilig kunnen samenwerken.
Daarom combineren we technische beveiliging met security-awareness, phishingtests, duidelijke procedures en praktische begeleiding.
NIS2 Quickscan
Onze NIS2 Quickscan helpt je gestructureerd te kijken naar je huidige maatregelen en aandachtspunten. Het resultaat is een startpunt voor gerichte verbeteringen.
Samen naar aantoonbare weerbaarheid
Van een eerste beoordeling tot technische implementatie en structureel beheer: wij helpen je de juiste stappen te zetten, passend bij jouw organisatie.